Czym różni się VPN od serwera proxy
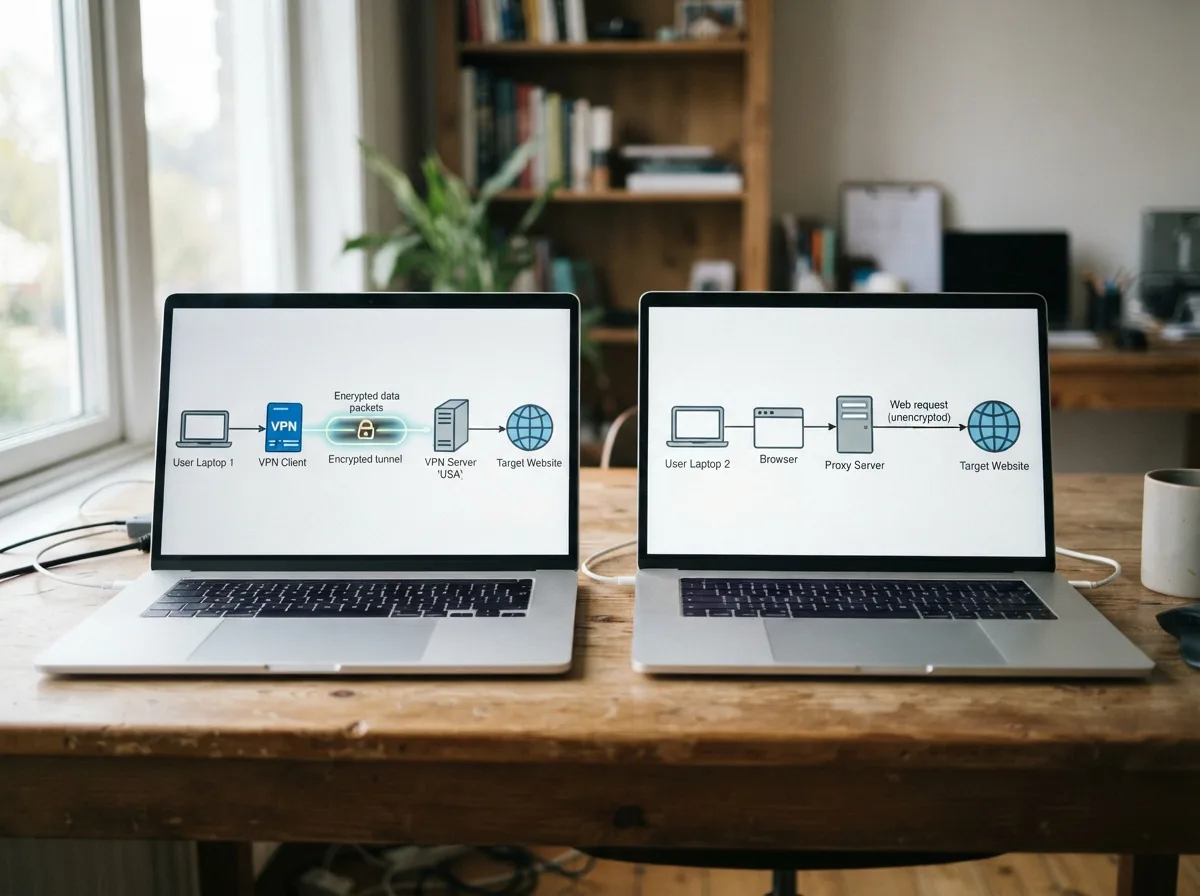
Zrozumienie tego, jak działają nowoczesne narzędzia do ochrony prywatności, to pierwszy krok do zbudowania bezpiecznego cyfrowego warsztatu, a wiedza o tym, czym różni się VPN od serwera proxy, pozwoli Ci uniknąć kosztownych błędów przy konfiguracji sieci. W tym poradniku przeanalizujemy obie technologie od strony praktycznej, abyś mógł samodzielnie zdecydować, które rozwiązanie najlepiej uszczelni Twój dostęp do internetu.
Spis treści
- Mechanizm działania i podstawowe różnice
- Poziom szyfrowania i bezpieczeństwa danych
- Wydajność oraz szybkość przesyłania informacji
- Czym różni się VPN od serwera proxy
- Zastosowania domowe i profesjonalne
- Koszty utrzymania i łatwość konfiguracji
- Stabilność połączenia i niezawodność narzędzi
Mechanizm działania i podstawowe różnice
Każdy majsterkowicz wie, że zanim chwyci się za narzędzia, trzeba zrozumieć, jak działa dana konstrukcja, a w przypadku systemów pośredniczących w ruchu sieciowym różnica tkwi w fundamentach. Serwer pośredniczący, czyli popularne proxy, działa jak prosty przekierownik ruchu, który przyjmuje Twoje żądanie otwarcia strony internetowej i wysyła je dalej pod własnym adresem.
To rozwiązanie pracuje zazwyczaj na poziomie konkretnej aplikacji, na przykład przeglądarki internetowej lub klienta pocztowego, co oznacza, że tylko ruch z tego jednego programu jest maskowany. Reszta systemu operacyjnego nadal komunikuje się z siecią w sposób bezpośredni, korzystając z Twojego prawdziwego numeru identyfikacyjnego.
Wirtualna sieć prywatna podchodzi do tematu znacznie szerzej, tworząc rodzaj bezpiecznego tunelu, który obejmuje całe Twoje urządzenie, niezależnie od tego, czy korzystasz z przeglądarki, komunikatora czy systemowych aktualizacji. Zamiast bawić się w selektywne przekierowania, ta technologia przejmuje kontrolę nad całym interfejsem sieciowym, co gwarantuje, że ani jeden pakiet danych nie wycieknie poza zabezpieczony obszar.
Można to porównać do budowy szczelnego rurociągu – podczas gdy rozwiązanie pośredniczące jedynie nakłada maskę na pojedynczego pracownika, tunelowanie ukrywa całą ekipę i wszystkie transportowane materiały przed wzrokiem osób postronnych.
- Działanie na poziomie aplikacji (proxy) kontra poziom systemu (tunelowanie).
- Maskowanie adresu IP tylko w wybranym oknie lub programie.
- Przechwytywanie całego ruchu wychodzącego i przychodzącego z komputera.
- Różnice w obsłudze protokołów komunikacyjnych i portów sieciowych.
Wybierając odpowiedni osprzęt, musisz pamiętać, że rozwiązanie punktowe zawsze będzie miało swoje ograniczenia, zwłaszcza gdy zapomnisz o skonfigurowaniu nowej aplikacji. Tunelowanie systemowe zdejmuje ten ciężar z Twoich barków, ponieważ raz uruchomione, pilnuje każdego bajtu danych opuszczającego kartę sieciową. W praktyce oznacza to mniejszą szansę na przypadkowe ujawnienie swojej lokalizacji lub tożsamości podczas przełączania się między różnymi narzędziami pracy.
Na spokojny wieczórOd czego zacząć budowę inteligentnego domuPoziom szyfrowania i bezpieczeństwa danych
Bezpieczeństwo to nie tylko ukrycie adresu, ale przede wszystkim solidne ryglowanie danych, aby nikt niepowołany nie mógł ich odczytać w trakcie transportu. Większość darmowych i prostych serwerów pośredniczących nie oferuje żadnego szyfrowania, co oznacza, że Twoje hasła i prywatne wiadomości przesyłane są w formie jawnej, możliwej do przechwycenia przez dostawcę internetu lub właściciela węzła.
To tak, jakbyś wysyłał list w przezroczystej kopercie – adresat jest zmieniony, ale treść może przeczytać każdy, kto trzyma przesyłkę w dłoni. W takim układzie jedyną ochroną jest zmiana tożsamości nadawcy, co w dzisiejszych czasach często okazuje się niewystarczające.
Prawdziwa ochrona prywatności zaczyna się tam, gdzie kończy się proste maskowanie tożsamości, a zaczyna zaawansowane szyfrowanie każdego przesyłanego pakietu informacji wewnątrz szczelnego tunelu.
Wirtualne sieci prywatne korzystają z zaawansowanych standardów kryptograficznych, takich jak AES-256, które są uznawane za praktycznie niemożliwe do złamania metodą siłową. Cała komunikacja między Twoim urządzeniem a serwerem docelowym jest pakowana w zaszyfrowane kontenery, co sprawia, że nawet jeśli ktoś przechwyci ruch, zobaczy jedynie bezużyteczny ciąg znaków.
To kluczowy aspekt, który decyduje o wyższości tej metody w sytuacjach, gdy korzystasz z publicznych punktów dostępu do sieci, gdzie ryzyko podsłuchu jest najwyższe. Dodatkowo profesjonalne usługi tego typu oferują funkcje automatycznego rozłączania internetu w razie awarii zabezpieczenia, co zapobiega przesyłaniu danych bez ochrony.
Uwaga
Korzystanie z niezaufanych, darmowych serwerów pośredniczących może prowadzić do kradzieży danych logowania, ponieważ operator takiego węzła widzi Twój ruch w formie niezaszyfrowanej.
Wydajność oraz szybkość przesyłania informacji
W każdym warsztacie wydajność pracy jest kluczowa, a w świecie cyfrowym przekłada się ona na opóźnienia i prędkość pobierania danych. Rozwiązania pośredniczące zazwyczaj wygrywają w kategorii surowej szybkości, ponieważ nie obciążają procesora skomplikowanymi obliczeniami związanymi z szyfrowaniem i deszyfrowaniem pakietów. Jeśli Twoim jedynym celem jest zmiana wirtualnej lokalizacji, aby sprawdzić, jak strona wyświetla się w innym kraju, prosty serwer pośredniczący pozwoli Ci na płynne działanie bez odczuwalnych spowolnień.
Jest to szczególnie widoczne na słabszych urządzeniach, które mogłyby mieć problem z utrzymaniem wysokiej przepustowości przy pełnym tunelowaniu.
Z drugiej strony, nowoczesne protokoły tunelowania, takie jak WireGuard, zminimalizowały te różnice do poziomu niemal niezauważalnego dla przeciętnego użytkownika. Choć proces pakowania danych w bezpieczne kontenery zawsze zabiera ułamek sekundy, stabilność połączenia w profesjonalnych usługach jest zazwyczaj wyższa niż w przypadku darmowych bramek proxy.
Wybierając między szybkością a kompleksową ochroną, warto spojrzeć na poniższe zestawienie, które obrazuje, jak obie technologie radzą sobie z różnymi typami obciążeń sieciowych w typowych warunkach domowych.
| Cecha wydajności | Serwer pośredniczący (Proxy) | Sieć prywatna (VPN) |
|---|---|---|
| Opóźnienia (Ping) | Niskie – minimalny narzut | Średnie – zależne od szyfrowania |
| Obciążenie procesora | Znikome | Zauważalne przy dużym ruchu |
| Stabilność przy streamingu | Zmienna, często blokowana | Wysoka, dedykowane serwery |
| Prędkość pobierania | Bliska łączu natywnemu | Zazwyczaj 80-95% łącza |
Czym różni się VPN od serwera proxy
Zrozumienie, czym różni się VPN od serwera proxy w codziennym użytkowaniu, sprowadza się do pytania o zakres kontroli nad własną prywatnością. Podczas gdy proxy jest narzędziem chirurgicznym, służącym do załatwienia jednej, konkretnej sprawy w jednej aplikacji, sieć prywatna to solidna tarcza osłaniająca całe Twoje cyfrowe stanowisko pracy.
Różnica objawia się najmocniej w momencie, gdy system operacyjny decyduje się na wysłanie zapytania do serwerów nazw (DNS) poza Twoją przeglądarką – w przypadku prostego pośrednika te dane wyciekają, zdradzając Twoją aktywność dostawcy internetu. Sieć prywatna przechwytuje te zapytania i kieruje je do własnych, bezpiecznych serwerów, dbając o pełną anonimowość.
Kolejny aspekt to trwałość połączenia i sposób, w jaki narzędzia te radzą sobie z błędami sieciowymi. Serwery pośredniczące często po prostu przestają działać, a aplikacja wraca do korzystania z Twojego normalnego łącza bez żadnego ostrzeżenia, co może narazić Cię na deanonimizację w najmniej odpowiednim momencie. Profesjonalne usługi tunelujące posiadają wbudowane mechanizmy zabezpieczające, które w razie zerwania połączenia z serwerem natychmiast blokują dostęp do sieci dla całego urządzenia.
To tak, jakbyś miał w warsztacie wyłącznik bezpieczeństwa, który odcina zasilanie maszyn w chwili wykrycia usterki, chroniąc Cię przed wypadkiem.
Wskazówka
Jeśli potrzebujesz tylko szybko zmienić region w przeglądarce, by sprawdzić cenę produktu w innym kraju, wystarczy proxy, ale do bankowości zawsze używaj pełnego tunelowania.
Warto też zwrócić uwagę na protokoły, które są fundamentem obu rozwiązań. Proxy najczęściej korzysta z protokołów HTTP lub SOCKS, które są proste i skuteczne w omijaniu prostych blokad, ale rzadko kiedy oferują autentykację i integralność danych. Wirtualne sieci prywatne opierają się na protokołach takich jak OpenVPN czy IKEv2, które zostały zaprojektowane z myślą o najwyższym poziomie bezpieczeństwa, oferując wzajemne uwierzytelnianie klienta i serwera.
Dzięki temu masz pewność, że łączysz się z właściwym punktem, a nikt po drodze nie modyfikuje Twoich danych ani nie wstrzykuje do nich złośliwego kodu.
Zastosowania domowe i profesjonalne
W domowym zaciszu najczęściej szukamy sposobów na dostęp do treści, które są ograniczone terytorialnie, i tutaj obie technologie znajdują swoje miejsce. Serwer pośredniczący świetnie nadaje się do lekkich zadań, takich jak zmiana lokalizacji w serwisach informacyjnych czy omijanie prostych filtrów nakładanych przez administratorów sieci lokalnych.
Jednak w dobie coraz inteligentniejszych systemów wykrywania takich narzędzi przez platformy streamingowe, proste bramki często okazują się niewystarczające, ponieważ ich adresy szybko trafiają na czarne listy. Sieci prywatne radzą sobie z tym znacznie lepiej, oferując rotacyjne pule adresów i maskowanie samego faktu korzystania z technologii maskującej.
W środowisku profesjonalnym, gdzie w grę wchodzi ochrona tajemnicy handlowej lub dostęp do firmowych baz danych, wybór jest tylko jeden. Tunelowanie całego ruchu jest standardem przy pracy zdalnej, ponieważ pozwala pracownikowi bezpiecznie połączyć się z zasobami biurowymi tak, jakby znajdował się w tej samej sieci lokalnej. Proxy w takim scenariuszu byłoby zbyt dziurawe i trudne w zarządzaniu, wymagając osobnej konfiguracji dla każdego narzędzia używanego przez zespół.
Wirtualna sieć prywatna pozwala administratorom na centralne zarządzanie uprawnieniami i monitorowanie bezpieczeństwa wszystkich punktów końcowych jednocześnie.
- Dostęp do zagranicznych bibliotek filmów i seriali (streaming).
- Zabezpieczanie transakcji płatniczych i logowania do banku.
- Praca zdalna z dostępem do wewnętrznych zasobów firmy.
- Omijanie cenzury internetowej w krajach o ograniczonym dostępie.
- Testowanie aplikacji pod kątem różnych lokalizacji geograficznych.
Pamiętaj, że wybór narzędzia powinien wynikać z realnego zapotrzebowania na ochronę, a nie tylko z chęci posiadania najdroższego rozwiązania. Jeśli Twoja praca polega na operowaniu na wrażliwych danych klientów, inwestycja w porządne tunelowanie jest tak samo ważna, jak zakup solidnych kłódek do szafek z narzędziami w prawdziwym warsztacie.
Dla hobbysty szukającego jedynie ciekawostek z zagranicznych portali, prosty pośrednik wbudowany w przeglądarkę może okazać się w zupełności wystarczający do codziennych, niezobowiązujących zadań.
Koszty utrzymania i łatwość konfiguracji
Kwestia finansowa to często decydujący czynnik przy wyborze między tymi dwiema opcjami, szczególnie gdy budżet domowy jest ograniczony. Wiele serwerów pośredniczących jest dostępnych całkowicie za darmo i nie wymaga nawet instalacji dodatkowego oprogramowania – wystarczy wpisać adres i port w ustawieniach przeglądarki. Jest to rozwiązanie szybkie i tanie, ale niesie ze sobą ukryte koszty w postaci braku prywatności, ponieważ darmowi dostawcy często zarabiają na sprzedaży danych o Twojej aktywności firmom reklamowym. W świecie cyfrowym obowiązuje zasada: jeśli nie płacisz za produkt, to Ty prawdopodobnie nim jesteś.
Solidne systemy tunelowania ruchu zazwyczaj wymagają opłacania abonamentu, co gwarantuje utrzymanie infrastruktury serwerowej i ciągłe aktualizacje bezpieczeństwa. Konfiguracja takiego rozwiązania jest obecnie bajecznie prosta – sprowadza się do zainstalowania jednej aplikacji i kliknięcia jednego przycisku, co czyni je bardziej przystępnym dla osób, które nie chcą zagłębiać się w techniczne szczegóły ustawień systemowych.
Choć wiąże się to z regularnym wydatkiem, w zamian otrzymujesz wsparcie techniczne, brak limitów danych oraz gwarancję, że Twoje informacje nie zostaną sprzedane na giełdzie danych marketingowych.
- Sprawdź, czy Twoje urządzenie wspiera natywne protokoły tunelowania.
- Określ budżet miesięczny, jaki możesz przeznaczyć na ochronę prywatności.
- Przetestuj darmowe wersje próbne renomowanych dostawców usług.
- Zwróć uwagę na politykę przechowywania logów przez operatora serwera.
- Zainstaluj dedykowaną aplikację dla ułatwienia codziennej obsługi.
Jeśli szukasz złotego środka, niektóre nowoczesne przeglądarki oferują wbudowane, darmowe funkcje zbliżone do sieci prywatnych, które w rzeczywistości są zaawansowanymi serwerami pośredniczącymi. To dobre rozwiązanie na start, które pozwala oswoić się z technologią bez wyciągania portfela. Jednak dla pełnego spokoju ducha i ochrony wszystkich aplikacji zainstalowanych na komputerze czy telefonie, płatna usługa tunelująca pozostaje najbardziej opłacalną inwestycją w długofalowe bezpieczeństwo Twojej cyfrowej tożsamości.
Przeczytaj teżCzym różni się ryż biały od brązowegoStabilność połączenia i niezawodność narzędzi
Ostatnim elementem naszej układanki jest niezawodność, która w praktyce decyduje o tym, czy będziesz chciał z danego rozwiązania korzystać na co dzień. Serwery proxy bywają chimeryczne – często znikają z sieci bez zapowiedzi, ich adresy IP są blokowane przez serwisy internetowe, a prędkość może drastycznie spaść, gdy zbyt wiele osób połączy się z tym samym węzłem.
To rozwiązanie dla cierpliwych majsterkowiczów, którzy nie boją się częstego zaglądania do ustawień i ręcznej zmiany parametrów połączenia w poszukiwaniu działającej bramki. W środowisku, gdzie stabilność jest kluczowa, taka nieprzewidywalność może być bardzo irytująca.
Sieci prywatne budowane przez profesjonalne firmy opierają się na tysiącach serwerów rozsianych po całym świecie, co zapewnia ogromną nadmiarowość. Jeśli jeden z punktów dostępowych ulegnie awarii lub zostanie przeciążony, aplikacja automatycznie przełączy Cię na inny, najbliższy i najszybszy serwer, często bez przerywania aktywnej sesji pobierania czy rozmowy wideo.
Ta inteligencja systemu sprawia, że raz skonfigurowane połączenie może działać w tle przez wiele tygodni, nie wymagając od Ciebie żadnej interwencji. To wygoda, która pozwala skupić się na pracy lub rozrywce, zamiast na ciągłym naprawianiu połączenia internetowego.
Warto również wspomnieć o kwestii kompatybilności z różnymi typami sieci. Nowoczesne systemy tunelowania potrafią skutecznie działać nawet w bardzo restrykcyjnych środowiskach, takich jak sieci korporacyjne czy publiczne punkty Wi-Fi z ograniczonym dostępem, korzystając z technik maskowania ruchu (obfuskacji). Serwery pośredniczące są znacznie łatwiejsze do wykrycia i zablokowania przez proste firewalle, co ogranicza ich przydatność w podróży czy w miejscach o zaostrzonym rygorze cyfrowym.
Wybierając solidne narzędzie, stawiasz na pewność, że dostęp do sieci będzie zawsze otwarty i bezpieczny, niezależnie od tego, gdzie aktualnie rozstawiasz swój warsztat.
Przeanalizuj teraz konfigurację swoich urządzeń i wybierz rozwiązanie, które najlepiej pasuje do Twoich potrzeb, aby cieszyć się bezpiecznym internetem każdego dnia.
Komentarze